Como o Terraform, Ansible, Kubernetes e Helm Funcionam em Conjunto
Rui Oliveira
DevOps Developer
7 min read • May 21, 2026
Este artigo explora como o Terraform, Ansible, Kubernetes e Helm se integram nos workflows modernos de DevOps. Detalha o propósito de cada ferramenta, como se complementam entre si e as melhores práticas para as usar em conjunto — de forma a automatizar infraestruturas, simplificar deployments e gerir aplicações complexas à escala.

banner
Introdução
No mundo da infraestrutura moderna, gerir sistemas distribuídos de grande escala deixou de ser uma opção — é uma necessidade. As organizações dependem cada vez mais da automação para lidar com a complexidade das aplicações cloud-native. Quatro ferramentas destacam-se neste domínio: Terraform para IaC (infrastructure as code), Ansible para configuration management, Kubernetes para container orchestration e Helm para packaging de aplicações Kubernetes.
Cada uma destas ferramentas resolve um problema diferente, mas quando usadas em conjunto criam um ecossistema poderoso que automatiza tudo — desde o provisionamento de máquinas virtuais (VMs) até ao deployment de aplicações. Neste artigo, vamos explorar como funcionam individualmente e como formam uma pipeline DevOps coesa quando combinadas.
1. Terraform: Provisionar Infraestrutura como Código
O Terraform da HashiCorp é uma ferramenta poderosa para definir e provisionar infraestrutura cloud através de ficheiros de configuração declarativos. Seja em AWS, Azure, Google Cloud ou mesmo em ambientes on-prem como vSphere, o Terraform permite versionar e gerir infraestrutura como código.
Com o Terraform é possível:
- Criar VMs, redes, armazenamento e clusters Kubernetes
- Reutilizar e partilhar configurações modulares
- Manter infraestruturas consistentes entre ambientes
- Usar a mesma linguagem para definir infraestrutura multi-cloud
Numa pipeline DevOps, o Terraform cria a fundação: provisiona as VMs ou os clusters Kubernetes geridos onde os workloads vão correr.
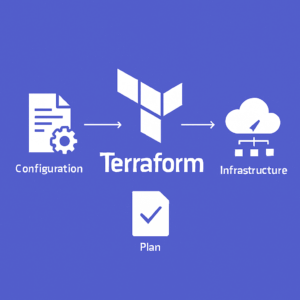
Imagem 1: Provisionamento de infraestrutura como código com Terraform — definir, planear e aplicar deployments repetíveis.
2. Ansible: Configurar e Automatizar o Ambiente
Com a infraestrutura criada, entra em cena o Ansible para a configurar. O Ansible é uma ferramenta de automação agentless que usa playbooks em YAML para definir tarefas. É amplamente utilizado para configurar sistemas operativos, instalar pacotes e aplicar políticas de segurança.
Casos de uso típicos num contexto Kubernetes:
- Instalar Docker ou container runtimes
- Configurar parâmetros de sistema para nodes Kubernetes
- Distribuir chaves SSH e certificados
- Automatizar a instalação de clusters RKE ou RKE2
O Ansible pode ser executado depois do Terraform (ou em paralelo) para preparar os sistemas que o Terraform criou — fazendo a ponte entre a camada de infraestrutura e a camada de aplicação.
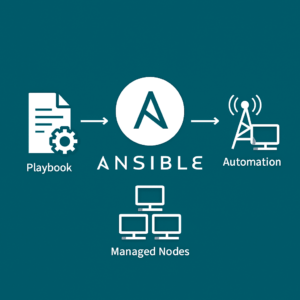
Imagem 2: Automatização de configuração e deployment de aplicações com Ansible em toda a infraestrutura.
3. Kubernetes: O Coração da Container Orchestration
O Kubernetes (K8s) é um sistema open-source para automatizar o deployment, o scaling e a gestão de aplicações containerizadas. Abstrai a infraestrutura subjacente e permite gerir aplicações através de configuração declarativa e APIs.
Com o Kubernetes é possível:
- Escalar aplicações automaticamente consoante a procura
- Lançar atualizações sem downtime
- Distribuir workloads pelos clusters
- Manter a saúde dos serviços através de capacidades de self-healing
No entanto, o Kubernetes não funciona sozinho — precisa de infraestrutura para correr e de ferramentas para gerir o ciclo de vida das aplicações de forma eficiente (é aqui que entram o Terraform e o Ansible).
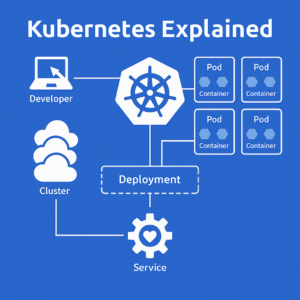
Imagem 3: Gestão de workloads e serviços containerizados com Kubernetes — a plataforma de container orchestration.
4. Helm: Simplificar os Deployments Kubernetes (com um Toque de Kustomize)
O Helm é um package manager para Kubernetes. Simplifica o deployment de aplicações complexas através de templates reutilizáveis chamados charts. O Helm traz version control, gestão de dependências e parametrização aos recursos Kubernetes.
O Helm é frequentemente usado para:
- Instalar aplicações de terceiros (como Prometheus, Grafana ou Traefik)
- Fazer deploy de aplicações internas com templates reutilizáveis
- Garantir consistência entre ambientes de dev, staging e produção
No entanto, em cenários que requerem alguma personalização de recursos — como aplicar patches a manifests gerados pelo Helm sem modificar o chart diretamente — o Kustomize torna-se um complemento valioso.
O Kustomize é uma ferramenta nativa do Kubernetes que permite customizar ficheiros YAML através de overlays, patches e variáveis, sem necessidade de templating. É frequentemente usado para:
- Substituir valores do Helm após o rendering
- Aplicar patches personalizados a configurações base
- Manter overlays específicos por ambiente
O Helm e o Kustomize podem ser usados em conjunto ao renderizar um Helm chart para YAML puro e depois aplicar overlays do Kustomize sobre esse output. Isto dá às equipas a flexibilidade do sistema de templating do Helm com o poder do modelo de patching do Kustomize.
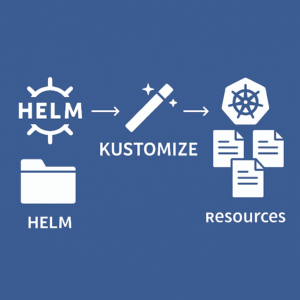
Imagem 4: Simplificação de deployments de aplicações Kubernetes com Helm charts e Kustomize overlays.
5. Tudo Junto
Veja-se como estas ferramentas se encaixam numa pipeline DevOps típica — por exemplo, uma empresa que quer melhorar a sua infraestrutura e ter uma instância do Grafana a correr:
- Usar o Terraform para provisionar a infraestrutura (VMs, redes, clusters) — criar as VMs ou a infraestrutura cloud onde o cluster vai correr:
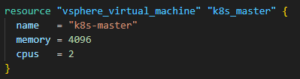
- Usar o Ansible para configurar as VMs criadas, instalando dependências como Docker e Kubernetes:
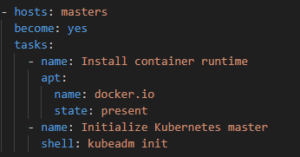
- Usar o Kubernetes para gerir os workloads e definir um deployment (ou avançar diretamente para o ponto 4, onde é usado para fazer deploy de apps com o comando kubectl):
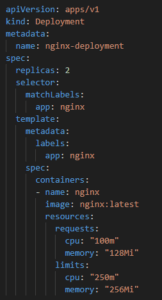
- Usar o Helm para fazer deploy e gerir aplicações no cluster Kubernetes — por exemplo, o Grafana, executando estes comandos (que fazem pull do helm chart do Grafana e instalam-no no cluster):
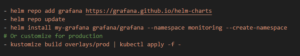
Cada ferramenta opera numa camada de abstração diferente, mas juntas oferecem gestão completa do ciclo de vida — da infraestrutura ao deployment de aplicações.
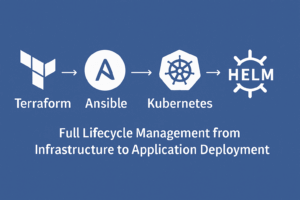
Imagem 5: Pipeline DevOps end-to-end — do provisionamento de infraestrutura com Terraform, à automação com Ansible, orquestração com Kubernetes e deployment com Helm.
Conclusão:
Num mundo cloud-native, gerir a complexidade é a chave para a fiabilidade e a escalabilidade. O Terraform, Ansible, Kubernetes e Helm formam um stack coeso que permite às equipas automatizar e standardizar os seus ambientes. Ao combinar infrastructure as code, configuration management, container orchestration e application packaging, estas ferramentas reduzem a intervenção manual, melhoram a consistência e aceleram os ciclos de entrega.
Seja a dar os primeiros passos com Kubernetes ou a construir uma pipeline DevOps robusta, perceber como estas ferramentas se complementam é essencial para dominar a gestão de infraestrutura moderna.
Rui Oliveira
DevOps Developer